
La privacidad de la IA tiene un problema de tuberías. Una investigación ha detectado credenciales robadas, solicitudes expuestas y opciones de protección que no siempre hicieron lo que prometían al atravesar la cadena de proveedores que procesa las consultas.
El equipo de HD Moore, director de investigación de la empresa de ciberseguridad Dragos, envió cerca de dos millones de solicitudes con secretos señuelo a servicios de inteligencia artificial entre julio y noviembre de 2026. El resultado: indicios de que al menos tres proveedores habían sido comprometidos, revendedores que accedieron a solicitudes y casos en los que no se respetaron las opciones de privacidad, según la investigación publicada por Dragos.
La cifra de dos millones corresponde a las solicitudes enviadas durante el experimento, no al número de solicitudes robadas. Tampoco significa que todos los proveedores de IA hayan sufrido una filtración.
Una trampa para seguir el rastro de los datos
Moore y su equipo introdujeron en las solicitudes claves de acceso de AWS vinculadas a cuentas vacías, contraseñas, direcciones web y referencias a repositorios privados. Cada señuelo era único: si alguien intentaba utilizarlo, los investigadores podían relacionar esa actividad con la solicitud en la que lo habían incluido.
Las claves eran funcionales, pero los recursos que protegían estaban controlados por el equipo. Así podían observar qué hacía quien las encontrara sin entregar secretos reales.
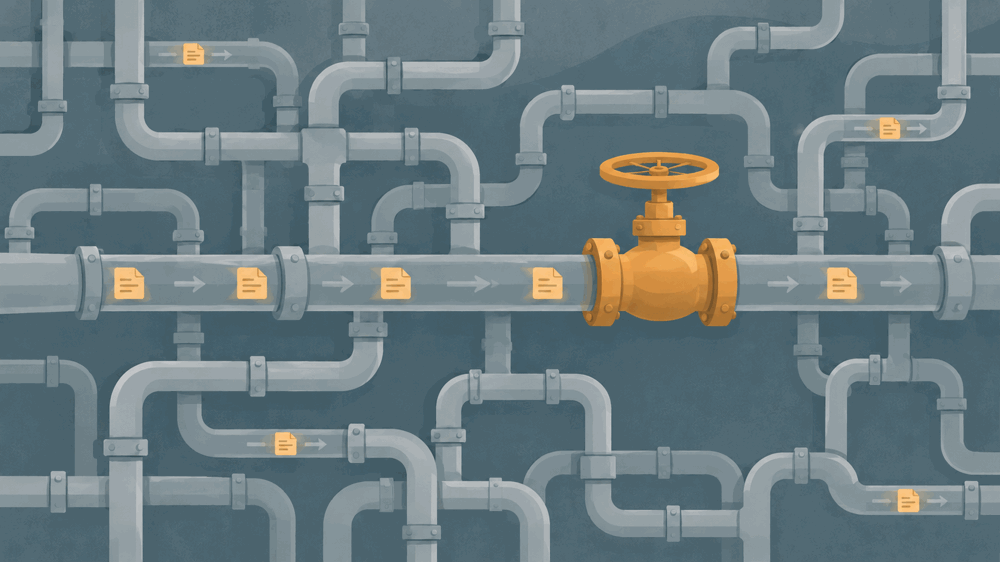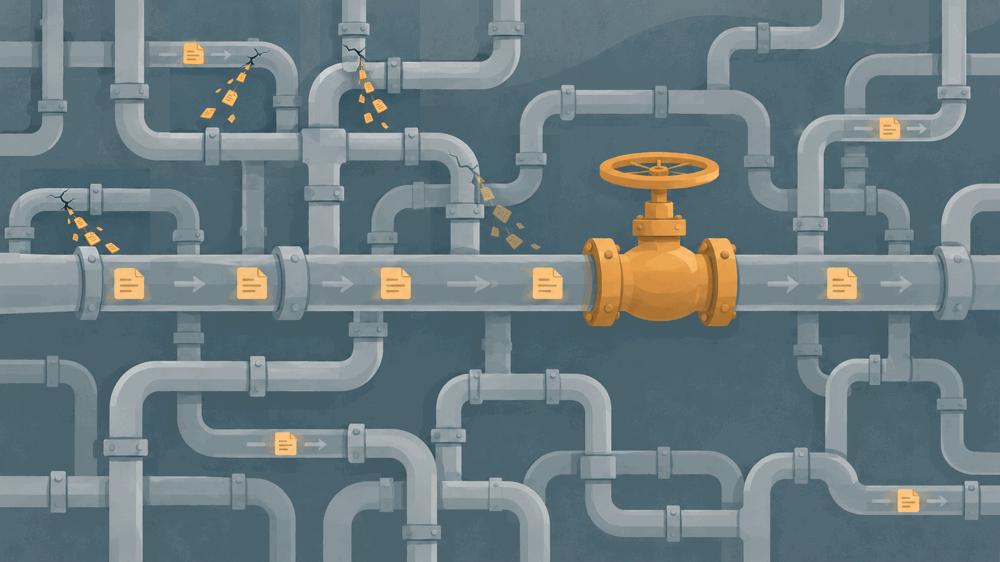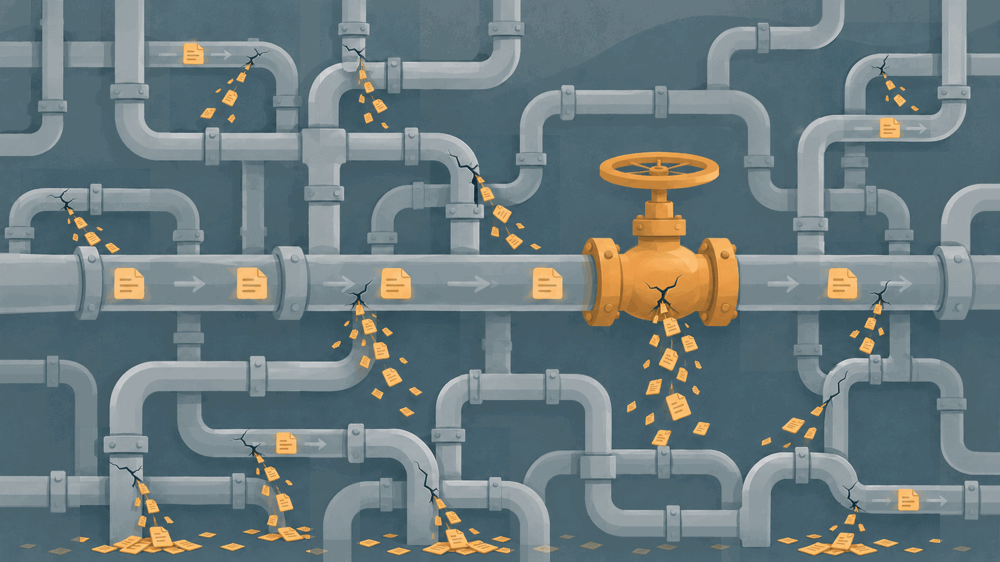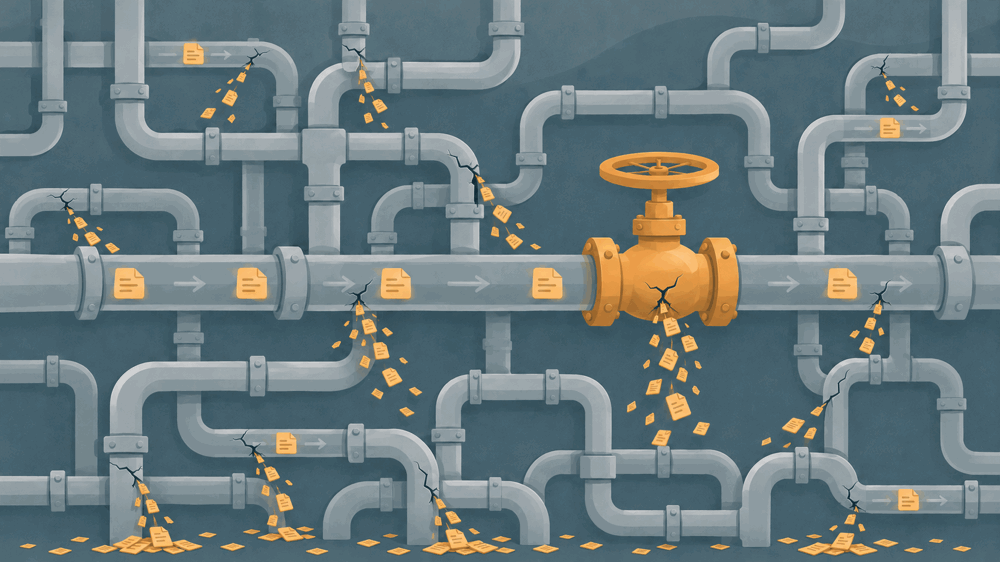
La prueba se centró en un recorrido que el usuario final no siempre ve. Algunas aplicaciones envían las consultas a pasarelas que las distribuyen entre distintos proveedores y modelos. Una misma solicitud puede pasar por varios intermediarios antes de llegar al sistema que genera la respuesta. Cada salto añade otra organización o sistema que puede tener acceso al contenido.
Atacantes dentro de tres proveedores
Según Dragos, los investigadores encontraron indicios de que atacantes estaban extrayendo solicitudes de tres proveedores de alojamiento de IA. Las empresas afectadas no se habían percatado de las intrusiones hasta que el equipo las avisó, afirma el informe.
En el caso de uno de ellos, los atacantes reutilizaron varios cientos de claves de AWS enviadas durante breves periodos a finales de octubre. Algunas procedían de solicitudes que el proveedor había rechazado antes de ejecutar el modelo, lo que llevó a Moore a concluir que se estaban copiando a la entrada del servicio.
Los intrusos probaron las credenciales, buscaron recursos y trataron de crear accesos adicionales. Las claves señuelo llegaron a utilizarse en decenas de miles de llamadas a la API de AWS.
En los otros dos proveedores, los atacantes también robaron solicitudes que los usuarios habían enviado con la opción de «retención cero» activada. Esa opción indicaba que el servicio no debía guardarlas, pero no impidió que los atacantes accedieran a ellas.
El estudio no identifica públicamente a los tres proveedores. Dragos sostiene que las solicitudes de clientes reales procesadas junto a los señuelos probablemente también fueron copiadas, pero esa conclusión no equivale a un recuento confirmado de víctimas.
El intermediario también puede estar mirando
La investigación encontró otro problema que no necesitaba una intrusión: ciertos revendedores podían activar el registro de las solicitudes que pasaban por sus servicios.
Dragos detectó intentos de utilizar secretos enviados a través de vendedores concretos. Para comprobar el recorrido, comparó solicitudes dirigidas al mismo modelo mediante distintos revendedores: los señuelos se activaban al pasar por unos, pero no por otros.
También halló rutas en las que un intermediario reenviaba tráfico a otro sin que ese salto resultara evidente para el cliente. Elegir un modelo conocido, por tanto, no aclara por sí solo qué empresas procesan la solicitud ni qué políticas se aplican en cada tramo.
Cuando «retención cero» no basta
La opción conocida como Zero Data Retention o ZDR pretende que el proveedor no conserve la solicitud ni la respuesta. Pero una etiqueta de privacidad no impide que un atacante con acceso al sistema robe los datos, ni garantiza por sí sola que todos los participantes de la cadena respeten la misma condición.
Moore describe el caso de un laboratorio de IA chino cuyos sistemas accedieron a direcciones señuelo incluidas en más de la mitad de las solicitudes enviadas a sus modelos entre julio y octubre. Entre las marcadas como ZDR o «sin recopilación de datos», la proporción fue de aproximadamente dos tercios, siempre según las observaciones de Dragos y para ese conjunto concreto de pruebas.
Los investigadores enviaron también solicitudes a proveedores estadounidenses que ofrecían los modelos del laboratorio chino. Aunque las solicitudes se dirigieron a empresas de Estados Unidos, los sistemas del laboratorio chino accedieron a las direcciones señuelo que contenían. Los investigadores detectaron además intentos de copiar los repositorios privados mencionados en esas solicitudes.
Cómo reducir la exposición
Moore recomienda controlar qué proveedores reciben las solicitudes y evitar aceptar sin revisión los grupos de intermediarios predeterminados. Para la información más sensible, alojar modelos en infraestructura propia reduce la exposición a terceros, aunque exige recursos y no elimina por sí solo todos los riesgos de seguridad.
Otra opción es contratar directamente a un proveedor y revisar sus condiciones de tratamiento de datos. Eso reduce el número de intermediarios, pero tampoco garantiza que no pueda producirse una brecha. En cualquier caso, conviene evitar introducir contraseñas, claves o información confidencial innecesaria en las solicitudes y limitar los datos a los que pueden acceder los agentes de IA.
La mirada HUMANía
La industria ha convertido la privacidad en una casilla que se marca con un clic. El problema aparece después, cuando los datos emprenden un viaje que el usuario no ve y las promesas de un intermediario dependen de lo que hagan los siguientes.
No basta con anunciar que una consulta es privada: hay que poder explicar quién la recibe, dónde se procesa y qué controles se aplican en cada paso. Porque una política impecable sirve de poco si los secretos salen por la puerta de atrás.