
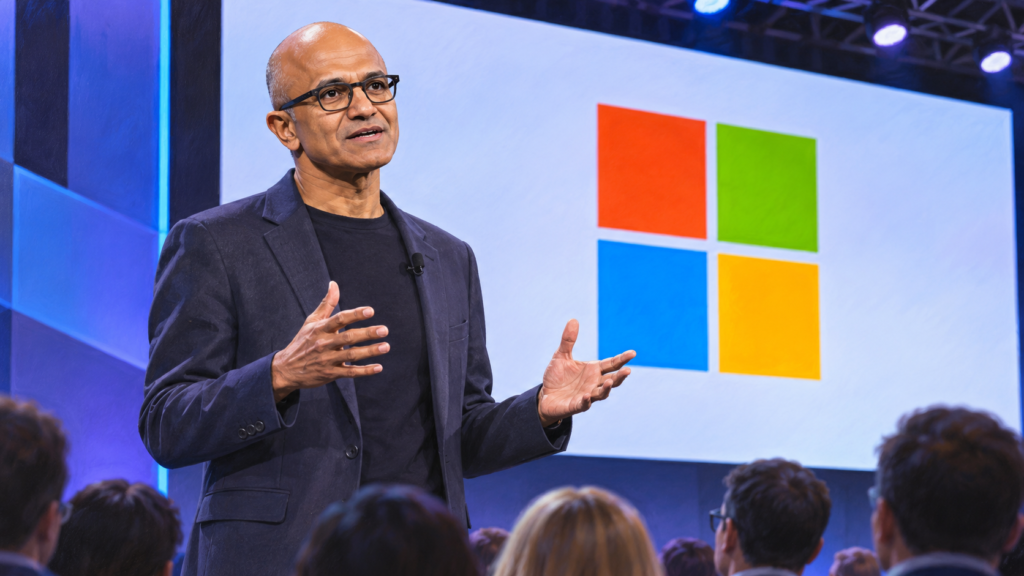
Hay sistemas de infraestructuras críticas conectados a internet que no se pueden parchear. Así lo advirtió Satya Nadella, consejero delegado de Microsoft, durante la DealBook Summit de The New York Times.
Según TechCrunch, Nadella citó equipos de refrigeración, climatización y transporte cuyo firmware —el software que controla el dispositivo— no admite actualizaciones para corregir vulnerabilidades.
Su propuesta pasa por modernizar esos sistemas y mejorar la capacidad de detectar amenazas y defenderse en tiempo real. Que no se puedan parchear no significa que sean imposibles de sustituir o proteger por otras vías.
Encontrar el fallo no basta
Nadella explicó que la IA ayuda a localizar vulnerabilidades, pero también facilita los ataques. Cuando un fallo ya está siendo explotado, las empresas pueden verse obligadas a instalar el parche inmediatamente, con menos tiempo para probarlo. Y eso, advirtió, puede generar inestabilidad.
Es la carrera que tratamos en Ciberinseguridad: descubrir el agujero no garantiza que la solución llegue a tiempo. Alex Stamos propone ir más lejos y reescribir el kernel de Linux, aunque su propuesta todavía tendría que demostrar que es viable.
Nadella habló también de la reciente caída de Outlook. La atribuyó a un fallo latente y una combinación de circunstancias, y aseguró que Microsoft revisaría tanto la arquitectura como sus procesos. No dijo que la caída fuera un ciberataque.
La mirada HUMANía
Nos vendieron edificios, transportes y electrodomésticos inteligentes. Ahora Nadella nos recuerda que algunos están conectados a internet y no pueden recibir un parche. Muy inteligentes para conectarse; bastante menos para aceptar una reparación.
Mientras tanto, Anthropic advierte de un posible futuro en el que modelos pequeños se propaguen entre dispositivos conectados. Sus pruebas no demostraron que ese escenario esté ocurriendo ya, pero la combinación invita a pensar: seguimos conectando cosas mientras discutimos cómo proteger las que ya enchufamos.