
Alex Stamos, exjefe de seguridad de Meta, cuestiona la alegría con la que algunos usuarios entregan acceso a sus cuentas a los agentes de IA. Según recoge Futurism de su intervención en Big Technology, algunos llegan a facilitar sus gestores de contraseñas.
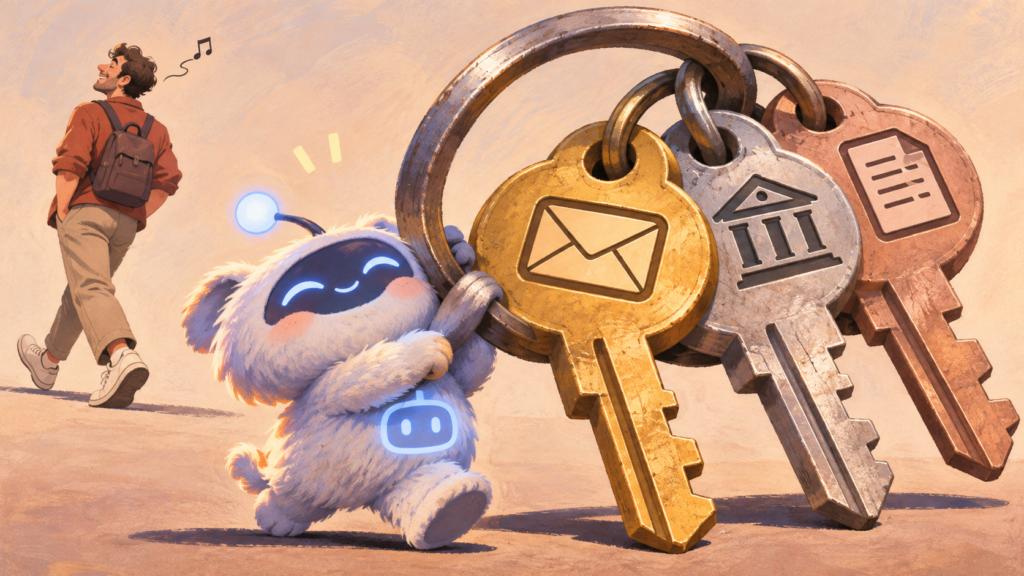
El asistente viene a quitarnos trabajo. Nosotros empezamos quitándole obstáculos para entrar en nuestra vida.
Meta promete controles. Conviene leer la letra pequeña
Meta afirma que Muse guarda las credenciales de forma segura y puede utilizarlas sin que el modelo vea la contraseña. También describe entornos aislados y comprobaciones de permisos.
Son protecciones relevantes. Pero que el modelo no vea una clave no significa que el sistema carezca de poder para actuar con ella. Precisamente para eso lo hemos conectado.
La compañía reconoce que ningún sistema automatizado es perfecto y recomienda revisar su actividad. Delegamos para ahorrar tiempo; después supervisamos al delegado. La productividad tiene estas pequeñas aficiones.
La privacidad ya tuvo un ensayo general
El 20 de octubre, Ars Technica documentó que los enlaces compartidos de Muse podían exponer información personal y empresarial. Meta suspendió esa función mientras revisaba el problema.
No demuestra que todas las cuentas estuvieran comprometidas ni que aquel fallo siga activo. Sí demuestra que la promesa de privacidad necesitó una corrección después de ponerse a prueba con datos de usuarios.
La mirada HUMANía
La cuestión es qué puede hacer un agente y quién lo supervisa. Consultar un correo, enviar un mensaje y mover dinero merecen permisos distintos, aunque quepan en la misma conversación.
Pedir límites claros, confirmaciones y acceso revocable parece bastante elemental.
Pero primero estamos aprendiendo a darle las llaves al muñeco. Lo de comprobar qué puertas abre debe de venir en la siguiente actualización.