
Nos prometieron agentes de IA que trabajarían durante horas para ahorrarnos tareas aburridas. Promesa cumplida. Un ciberdelincuente los ha puesto a buscar vulnerabilidades y entrar en páginas web. La productividad no entiende de antecedentes penales.
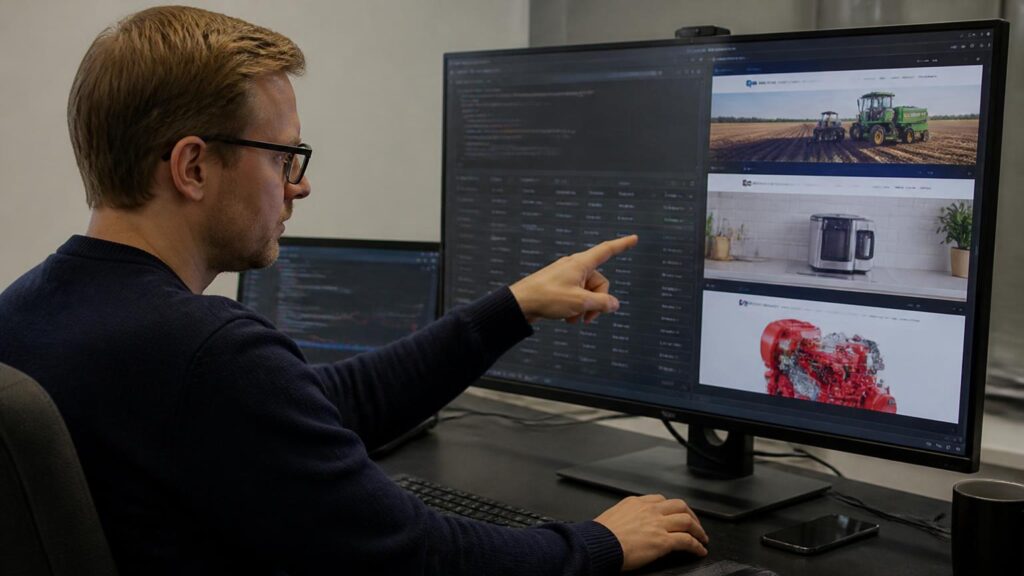
Según la investigación de NorForge recogida por Reuters, un atacante de habla china delegó casi por completo una campaña que comprometió sitios vinculados a más de cien empresas, entre ellas Deere, SharkNinja y Cummins. Hablar chino, conviene aclararlo, no demuestra ninguna vinculación con el Gobierno de China.
Menos instrucciones que para pedir una pizza
El atacante describía sus preferencias en menos de cien caracteres chinos. Los agentes hacían el resto: investigar objetivos, buscar fallos y probar distintas vías de entrada durante horas.
Hasta finales de la semana pasada habían intentado acceder a más de 1.200 sitios. Las intrusiones exitosas solían requerir unas 23 horas de trabajo. Según la estimación del investigador Snorre Fagerland, la campaña consumió unos 5.000 dólares en tokens, aproximadamente 50 dólares por intrusión exitosa.
Eso es gasto estimado en uso de modelos, no el coste completo de la operación. Pero tampoco hace falta inflar la factura para entender el problema.
La transformación digital del delito: tú pones la intención; la máquina, las horas extras.
Si la puerta no abre, buscan otra
La campaña utilizaba Cairn, una plataforma de código abierto para coordinar agentes que, según Fagerland, parecía combinar DeepSeek y Claude Code.
Lo relevante es la capacidad de insistir y cambiar de estrategia. En uno de los casos observados, los agentes no encontraron una entrada en la aplicación pública. Buscaron infraestructura relacionada, localizaron un panel accesible y, tras horas de pruebas, consiguieron explotar una vulnerabilidad para ejecutar comandos en el servidor.
El atacante daba las instrucciones iniciales. La investigación técnica y los intentos posteriores quedaban, en gran medida, automatizados.
Y hay una ironía deliciosa: Fagerland pudo observar estas operaciones porque los propios delincuentes habían dejado sus instalaciones de Cairn expuestas en internet. Especialistas en entrar en casa ajena, con las llaves puestas por fuera en la suya.
Cien empresas no significa cien bases de datos saqueadas
Reuters no pudo determinar hasta qué punto hubo extracción no autorizada de datos en esta campaña. Tampoco todos los incidentes afectaron a los sistemas centrales de las empresas.
Deere aseguró haber tomado medidas y no tener indicios de acceso a información confidencial. SharkNinja situó el incidente en una web independiente de soporte y afirmó haberlo contenido. Cummins indicó que investigaba un posible ataque a una web operada por un proveedor externo.
La precisión importa: una intrusión confirmada no convierte automáticamente toda una compañía en un solar digital.
Pero el cambio merece atención. Un solo atacante puede encargar trabajo técnico prolongado a agentes que prueban, fallan y vuelven a intentarlo. La misma capacidad que puede ayudar a los defensores también multiplica el alcance de quien busca hacer daño.
Nos dijeron que la IA permitiría a cualquiera montar una empresa con pocos recursos. Se les olvidó aclarar que también una empresa criminal.