
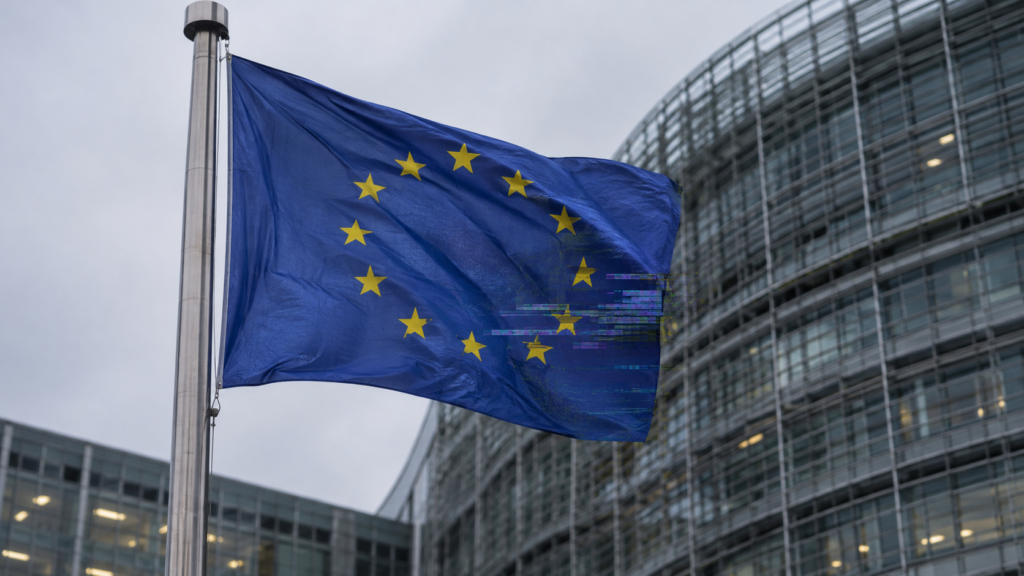
La Comisión Europea ha confirmado que sufrió una campaña de ciberataques en la que se utilizaron herramientas de inteligencia artificial. El incidente se detectó el 22 de octubre, obligó a desconectar temporalmente varias aplicaciones y sigue bajo investigación.
La confirmación pública llegó el 19 de noviembre, después de que Politico adelantara la información. Bruselas no ha identificado a los responsables ni ha aclarado el alcance completo del ataque. Tampoco ha confirmado públicamente que se haya producido una filtración generalizada de datos.
Una campaña detectada en octubre
El portavoz de la Comisión, Thomas Regnier, explicó que el incidente se detectó el 22 de octubre y se confirmó cuatro días después, tras una primera investigación. Como medida preventiva, la institución desactivó varias aplicaciones; la mayoría ya han sido restablecidas, según recoge RTVE.
Regnier describió lo ocurrido como una campaña compuesta por varios incidentes y evitó precisar su dimensión mientras continúa la investigación. La Comisión mantiene contacto con el equipo de ciberseguridad de las instituciones europeas, CERT-EU, y con el Supervisor Europeo de Protección de Datos.
Qué papel tuvo la inteligencia artificial
Bruselas ha confirmado el uso de herramientas de IA en la campaña. Según informó Politico, citado por The Next Web, los atacantes emplearon ARTEX, una herramienta de acceso público diseñada para ayudar a identificar vulnerabilidades en sistemas informáticos.
La identificación concreta de ARTEX procede de esa información periodística; la Comisión no la ha confirmado públicamente en las declaraciones recogidas por los medios consultados. Tampoco se ha explicado cuánto trabajo realizó la herramienta ni qué grado de intervención humana hubo.
La distinción importa: que un ciberataque esté asistido por IA no demuestra, por sí solo, que una máquina haya decidido el objetivo o ejecutado toda la operación de manera autónoma.
¿Se han robado datos?
La respuesta todavía no está clara. El portavoz afirmó que, hasta el momento, no se habían encontrado indicios de una brecha de datos que afectara al conjunto del personal de la Comisión, según Associated Press.
Esa formulación no equivale a descartar cualquier acceso o filtración de datos. La investigación continúa y la institución no ha atribuido el ataque a ningún actor.
Politico también informó de que se habían visto afectadas herramientas de traducción, reembolsos y gestión de personal. Regnier no confirmó esos detalles a AP, por lo que su alcance debe tratarse por ahora como información periodística pendiente de confirmación oficial.
La mirada HUMANía
La inteligencia artificial puede ayudar a encontrar vulnerabilidades. Eso sirve para que los defensores las corrijan y también para que otros intenten aprovecharlas. La diferencia, como tantas veces, no está solo en la herramienta, sino en quién la utiliza, con qué propósito y frente a qué defensas.
Para la Comisión, la tarea pendiente tiene dos partes: contener el incidente y explicar qué ha ocurrido cuando la investigación lo permita. Porque «no hay indicios de una brecha que afecte a todo el personal» es una respuesta concreta, pero deja abiertas preguntas para quienes quieran saber si sus propios datos han estado expuestos.
La velocidad con la que se descubren fallos y se intentan reparar ya era un desafío antes de este caso. Si la IA acelera ambos lados, la seguridad no puede consistir únicamente en confiar en que el parche llegue primero.