
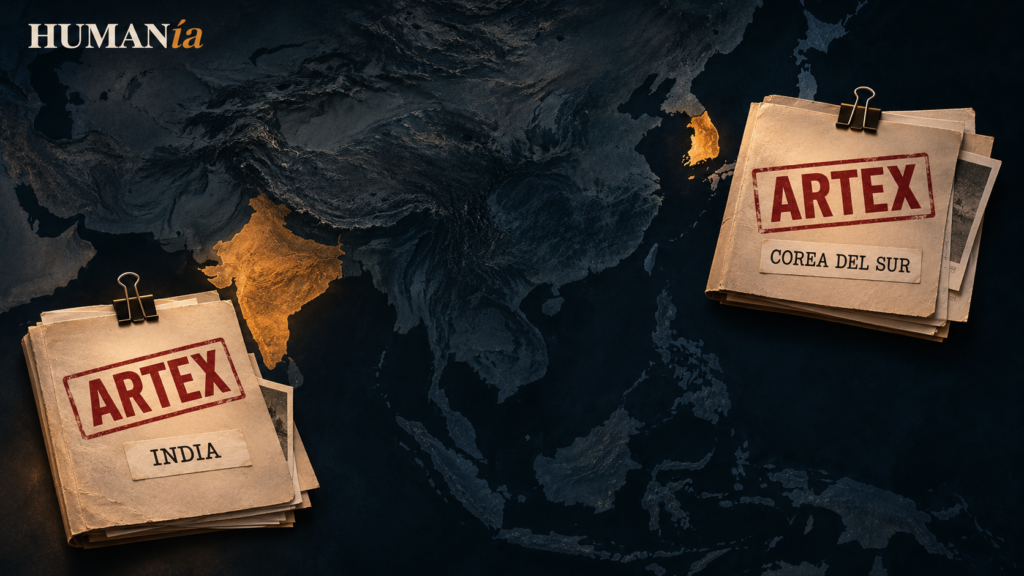
India ha identificado a ARTEX entre las herramientas de inteligencia artificial utilizadas en una campaña contra entidades financieras. Según Reuters, la agencia de ciberseguridad CERT-In denomina Crafty Falcon al grupo responsable y considera que la amenaza sigue activa.
Los atacantes han comprometido prestamistas no bancarios, empresas financieras tecnológicas y plataformas de criptomonedas. La automatización también está mejorando la productividad de quienes preferiríamos que trabajaran bastante menos.
ARTEX ya estaba en los antecedentes
La herramienta había aparecido en investigaciones sobre ataques a bancos surcoreanos. En HUMANía recogimos ese antecedente al explicar la sucesión de brechas en el sector financiero de Corea del Sur.
La alerta india cita además PentAGI, Cairn y CyberStrikeAI. Pero conviene separar procedencia y autoría: que algunas herramientas estén vinculadas a China no demuestra que esta campaña esté dirigida por su Gobierno. CERT-In no identifica quién está detrás del grupo ni desde dónde opera.
Compartir herramientas tampoco basta para convertir incidentes diferentes en una única operación.
Corregir un fallo no siempre cierra la puerta
Según la agencia, los atacantes utilizaron los propios sistemas de pagos de las víctimas para mover dinero. Algunas entidades sufrieron nuevas intrusiones después de aplicar correcciones incompletas.
CERT-In no concreta las empresas afectadas ni el importe sustraído. Tampoco atribuye al grupo todos los incidentes bancarios recientes que Reuters menciona como contexto.
La segunda intrusión merece especial atención. Resolver lo que disparó una alerta no equivale necesariamente a recuperar el control del sistema. Si la reparación deja vías de acceso abiertas, el comunicado puede dar el incidente por cerrado bastante antes que el atacante.
La mirada HUMANía
ARTEX vuelve a aparecer, pero la cuestión no termina en el nombre de una herramienta. La IA puede acelerar tareas ofensivas; la obligación de comprobar que una corrección funciona sigue siendo humana.
La seguridad necesita algo más que reaccionar, parchear y anunciar que se han reforzado las medidas. Necesita verificar el resultado y mantener esa vigilancia cuando la noticia deja de ocupar titulares.
Para los clientes, una segunda intrusión no es una sofisticada lección sobre agentes autónomos. Es otra vez su dinero o sus datos en riesgo.
La innovación corre. Lo preocupante es que la comprobación de las cerraduras siga llegando después de la visita.